
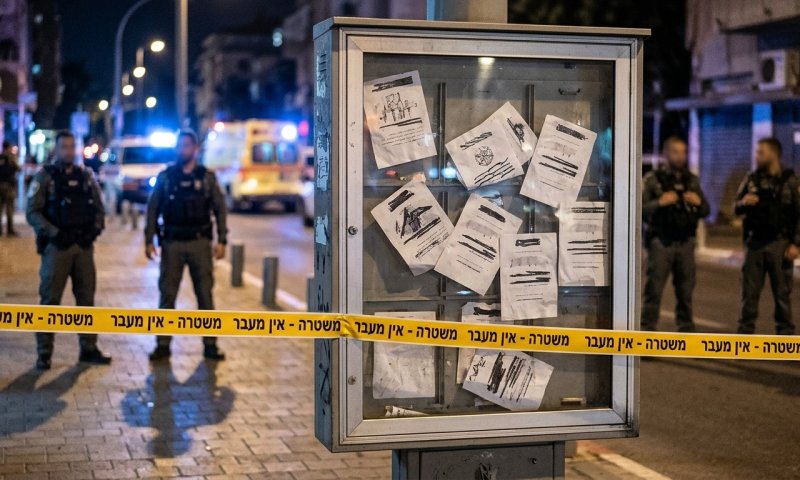
תושבים בצפון תל אביב גילו הבוקר (שני) עלונים מאיימים בתיבות הדואר שלהם, ועל פי החשד מקורם באיראן. על העלונים מופיע קוד QR המפנה לאתר של קבוצת ההאקרים העוינת "חנדלה", ובו מסרים המאיימים בפגיעה בתשתיות חיוניות בישראל. המשטרה והשב"כ פתחו בחקירה משותפת לבירור נסיבות האירוע.
העלונים נושאים את הסיסמאות "בלי מים" ו"בלי חשמל", לצד סמל הקבוצה וקישור לאתר שבו פורסמה אזהרה מפורטת. לפי התוכן המופיע באתר, אם ישראל תפגע שוב בתשתיות האנרגיה של איראן ושלוחותיה, "חנדלה" תגיב בפגיעה בתחנות כוח, בתי זיקוק ומתקני התפלת מים ברחבי הארץ. ההודעה מסתיימת במשפט מאיים: "ללא חשמל, ללא מים וללא תקווה".
בתוך הדף אליו מפנה הקוד מופיע איום מפורש ומורחב נגד תשתיות האנרגיה והמים של ישראל. "לא תיוותר תחנת כוח אחת, בית זיקוק אחד או מתקן התפלה אחד בשטחים הכבושים. מצפון ועד דרום, עורקי האנרגיה והמים שלכם יתנפצו כמו זכוכית", נכתב בהודעה שהופצה בעלונים. ההודעה ממשיכה באיום נוסף, ולפיו אם ישראל תפגע בתשתיות האנרגיה של "ציר ההתנגדות", הדבר ייענה בתגובה קשה: "כשצללי ההתנגדות יחליטו לפעול, תעמדו מול עולם שבו חושך וצמא יהיו בני לווייתכם היחידים, יומם ולילה. מכאן ואילך תיאלצו לבלות את חייכם במעמקי מקלטים נטולי חשמל, מים ותקווה". בסיום ההודעה מופיע מה שמתואר כאיום סופי: "קולות המהומה בעריכם יושתקו לנצח. זוהי האזהרה האחרונה. הבחירה בידיכם, חוכמה או שקיעה לתוך החושך והדממה של האסון".
מה קדם לזה
ב-21.10.2026 דיווחנו כי קבוצת 'חנדלה' טענה שהאקרים מטעמה חדרו לבסיסי צה"ל ופרסמה תיעוד מתוך מתקנים צבאיים, בלי אישור עצמאי לטענה. ב-29.10.2026 דיווחנו כי הוגש כתב אישום נגד לוחם צה"ל שלפי החשד ריגל עבור איראן במשך כשנה והעביר מידע ביטחוני רגיש תמורת תשלומים בקריפטו.
שוטרי מרחב ירקון הגיעו למוקדים שעליהם דווח בצפון העיר, ערכו סריקות בשטח ואספו ממצאים. במשטרה מסרו כי מתבצעת בדיקה של נסיבות הפצת העלונים וכן של התוכן שאליו מפנה קוד ה-QR. גורם במשטרה הודיע כי "הבוקר התקבלו דיווחים על עלונים שנמצאו בתיבות דואר במספר כתובות בצפון העיר. על העלונים מופיע קוד QR המפנה לדף שבו, על פי החשד, מופיע תוכן מאיים".
מדובר באירוע חריג מבחינת גורמי הביטחון, שכן מי שעמד מאחורי הפעולה הצליח, ככל הנראה, לפעול בשטח ישראל ללא זיהוי מוקדם. בין הפעולות שבוצעו: יצירת קשר עם מפעילים איראניים, ייתכן גם קבלת תשלום עבור השירות, הדפסת העלונים בפועל והפצתם הידנית בתיבות הדואר ברחבי צפון תל אביב.
קבוצת "חנדלה" טענה בהודעה שפרסמה כי עשרות פעילים מטעמה פעלו בלילה שלפני כן ברחבי תל אביב, עברו מדלת לדלת והפיצו מאות אלפי עלוני אזהרה בבנייני מגורים. מדובר בטענות הקבוצה בלבד, שטרם אומתו באופן עצמאי על ידי גורמי הביטחון. בתקשורת האיראנית דווח כי הקבוצה לקחה אחריות על הפצת העלונים, ובמסר שהופץ נכתב: "זו אזהרה אחרונה".
המשטרה הוציאה אזהרה דחופה לציבור ובה קריאה שלא לסרוק בשום אופן את קודי ה-QR המופיעים על העלונים. לפי ההערכה, הסריקה עלולה לחשוף את המכשירים הניידים לפרצות אבטחה ולהורדת תוכנות זדוניות. אזרחים שנתקלים בעלון מסוג זה נקראים לפנות מיד למוקד 100 של המשטרה כדי שהשוטרים יאספו את החומרים.
גורמי ביטחון המכירים את פעילות "חנדלה" מציינים כי מדובר בקבוצה המציגה את עצמה כ"אקטיביסטים פרו-פלסטינים עצמאיים", אך הערכות מודיעיניות מצביעות על כך שמדובר למעשה בזרוע סייבר מבצעית של משרד המודיעין האיראני, הפועלת בחסות ובמימון מלא של המשטר בטהרן. הקבוצה עוסקת לטענת גורמים אלה בפעולות פריצה והדלפת מידע, חשיפת פרטים אישיים של בכירים במערכת הביטחון, והשחתת אתרים.
קבוצת "הנדלה" מוכרת כאחת הקבוצות הפעילות ביותר נגד ישראל מאז הטבח ב-7 באוקטובר 2023. לפי הערכת משרד המשפטים האמריקאי, לקבוצה קשרים ישירים עם משרד המודיעין והביטחון האיראני, זאת חרף הצגתה העצמית כ"ארגון עצמאי". קבוצות מסוג זה אינן עובדות ישירות עבור גוף מודיעיני מדינתי, אך לעיתים מקבלות חסות ומימון ממדינות עוינות לביצוע מתקפות סייבר.
בעבר כבר טענה "חנדלה" לפריצות למערכות של גופים ביטחוניים ומוסדות ממשלתיים בישראל, ואף הדליפה תכתובות מייל של דמויות ציבוריות. בחודש מאי השנה טענה הקבוצה כי השיגה את פרטיהם של עשרות קציני חיל הים שהיו מעורבים בהשתלטות על משט לעזה, והציעה פרס כספי על כל אחד מהם. במערכת הביטחון מדגישים כי המטרה המרכזית של הקבוצה אינה בהכרח גרימת נזק טכנולוגי ממשי, אלא יצירת אפקט תודעתי של הפחדה וערעור תחושת הביטחון הציבורי.
האירוע מתרחש על רקע דיווחים שפורסמו בחודש שעבר ולפיהם ישראל היא המדינה השנייה בעולם מבחינת היקף מתקפות הסייבר שהיא סופגת, אחרי ארצות הברית. לפי נתונים שפורסמו, ישראל חוותה עלייה של כ-21% במתקפות כופרה מאז 2025. ראש מערך הסייבר הלאומי, יוסי קרדי, התייחס בעבר למצב וציין כי "אין להתייחס כמובן מאליו לכך שישראל שומרת על רציפות תפקודית תחת היקף איומים כזה".
בשלב זה אין כל עדות לכך שהקבוצה הצליחה לחדור בפועל למערכות החשמל או המים בישראל, והאיומים המופיעים בעלונים ובאתר נותרים ברמת ההצהרה בלבד. עם זאת, החקירה המשותפת של המשטרה והשב"כ נמשכת, במטרה לבחון את מקור ההפצה בשטח ואת הזיקה הישירה לגורמים באיראן.
עוד מהדיווחים
על העלונים, שמעוצבים בצבע אדום כהה, מופיעה הכותרת "HPR דואגים לך!" ובתחתיתם נכתב "סרוק ותגלה מה הסיפור!" לצד קוד ה-QR. בהודעה שפרסמה חנדלה נכתב שאם ישראל תתקוף שוב, אזרחי ישראל "ישלמו מחיר כבד, לא בשדה הקרב אלא בחיי היומיום"
למה זה חשוב
אזהרת המשטרה מפני סריקת קודי ה-QR נועדה למנוע מאזרחים לחשוף את הטלפונים הניידים שלהם לפרצות אבטחה ולתוכנות זדוניות, ולכן מי שנתקל בעלון כזה נדרש להימנע מכל אינטראקציה איתו ולפנות למוקד 100. המקרה מראה שהעימות הסייבר מול איראן עובר הפעם גם לרחוב הישראלי הפיזי, ולא נשאר רק בזירה המקוונת.
הגורמים הביטחוניים ממשיכים לעקוב אחר פעילות "חנדלה" ברשת, לצד בדיקה טכנולוגית של הקישורים המופיעים בעלונים. הציבור נקרא לשמור על ערנות ולדווח על כל מקרה דומה.
המשטרה והשב"כ ממשיכים לחקור את מקור העלונים, ובינתיים הציבור נקרא להימנע מסריקת קודי ה-QR ולדווח על כל מקרה חשוד.
תגובות
רגע, שקט פה מדי
דעתך חשובה - תהיו הראשונים להגיב על הכתבה