
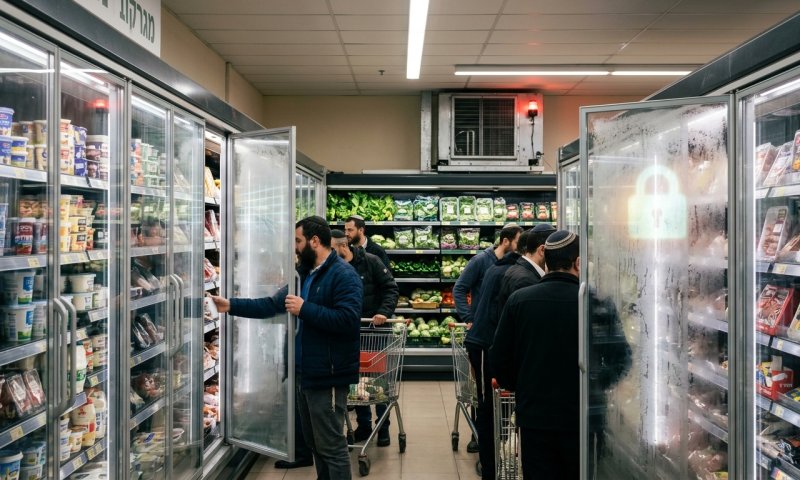
אם חשבתם שהדאגה היחידה שלכם בסופר היא התור בקופה, יש לנו עדכון פחות נעים. מערך הסייבר הלאומי שיגר בשעות האחרונות התרעה דחופה לרשתות השיווק, חברות המזון והמרכזים הלוגיסטיים בישראל. הסיבה: חשש אמיתי שהאקרים ישתלטו מרחוק על מערכות הקירור וההקפאה בסניפים, בדיוק כמו שקרה לא מזמן באירופה.
ובאירופה זה היה רציני. ממש רציני. תוקפים הצליחו לחדור לבקרים התפעוליים שמחוברים לאינטרנט, לשנות את הגדרות הטמפרטורה מרחוק ואפילו להפעיל את מערכות ההפשרה. התוצאה: מקררים ומקפיאים שהפכו בן לילה לכיריים, מזון שהתקלקל בכמויות אדירות, ובחלק מהמקרים גם נזק לציוד ושריפות של ממש.
המספרים מצרפת מדברים בעד עצמם. באוקטובר נפגעו שם יותר מ-400 סניפי סופרמרקטים, בהם מאות חנויות של רשת אינטרמרשה, לצד סניפים של קרפור וקואופרטיב U. בחלק מהחנויות טיפסה הטמפרטורה עד ל-50 מעלות במשך כשש שעות תמימות, עד שהמזון כבר לא היה ראוי לכלום. הנזק נאמד בעשרות מיליוני אירו. מרשים, בדרך הכי לא מחמיאה.
ואז זה חזר. הפעם בבלגיה ובשוודיה, רק שבועות ספורים אחרי הסיבוב הראשון. ברשת הולנדית Ahold Delhaize נפגעו כ-40 סניפים, בעיקר חנויות נוחות קטנות. קרפור דיווחה על 15 סניפים פגועים, וגם רשת ספאר נכנסה לרשימה. בשוודיה המצב לא היה טוב יותר: ברשתות ICA ו-Coop עלתה הטמפרטורה במקפיאים עד ל-55 מעלות צלזיוס. באחד הסניפים בשטוקהולם המתקפה התרחשה בשתיים לפנות בוקר, והעובדים גילו את האסון רק כשהגיעו לפתוח ב-5:30. דמיינו את הפרצוף שלהם.
גם לוקסמבורג, אסטוניה ואירלנד נפגעו. ברשת SuperValu האירית דיווחו על שיבושים ב-13 סניפים. ממש מסיבת סייבר אירופית, רק שבמקום פיצוצים יש מקררים חמימים ומזון מושלך לפח.
עכשיו, בישראל, מערך הסייבר לא מחכה לקבל הזמנה למסיבה הזו. הוא דורש מרשתות השיווק לבצע בדיקה מיידית של מערכות הקירור והבקרה, במיוחד אלו שמאפשרות גישה מרחוק לטכנאים ולספקי שירות חיצוניים. בדיוק הנקודה החלשה שדרכה נכנסו ההאקרים באירופה.
ברשימת ההמלצות: לוודא שהמערכות לא חשופות ישירות לאינטרנט, להחליף מיד סיסמאות ברירת מחדל (כן, יש כאלה שעדיין לא עשו את זה), לעדכן מערכות מיושנות, ולהטמיע אימות רב-שלבי לכל גישה מרחוק. בנוסף, מומלץ להפעיל חיישנים עצמאיים שיתריעו על שינויי טמפרטורה חריגים, גם אם המערכת המרכזית כבר נפרצה. פשוט, מערכת גיבוי שתצעק לפני שהגבינה הופכת לנוזל.
חלק מהמקררים שנפגעו באירופה פעלו על תוכנה של חברת דנפוס הדנית, וכבר נבדק החשד שמדובר בפרצת אבטחה ידועה שתוקנה רק אחרי האירוע בצרפת. בחברה ציינו שחלק מהיחידות הפעילו גרסאות חומרה ישנות, מה שהגדיל את החשיפה. שיעור בזהירות לכל מי שחושב ש"זה יעבוד עוד קצת".
במערך הסייבר הלאומי מבהירים: "האירועים ממחישים כיצד חולשת אבטחה במערכת תפעולית עלולה להפוך בתוך שעות לפגיעה בסחורה, ברציפות העסקית ואף בבטיחות". הם גם מדגישים שההגנה לא יכולה להסתכם רק במערכות המחשוב הרגילות, אלא חייבת לכלול כל מערכת תפעולית שמחוברת לרשת. כלומר, גם הדבר הכי משעמם בעולם, המקרר האחורי בסופר, הוא עכשיו יעד פוטנציאלי.
עוד מהדיווחים
מערך הסייבר הלאומי מתייחס למערכות קירור ובקרה כ'מערכות תפעוליות' (OT), בניגוד למערכות המידע הארגוניות (IT), ומדגיש שההגנה חייבת לכלול גם אותן. גורמים תיארו את גל המתקפות שפגע ברשתות השיווק באירופה כ'חריג וחסר תקדים'.
למה זה חשוב
האזהרה נוגעת ישירות לצרכנים בישראל, כי פגיעה במערכות הקירור של רשתות השיווק עלולה לגרום לקלקול מזון, מחסור זמני במוצרים ואף לעלייה במחירים כתוצאה מנזק לציוד. מאחר שמערך הסייבר מדגיש שעדיין אין סימן לתקיפה בפועל בארץ, מדובר בשלב של מניעה, אבל התרחיש באירופה מראה שההיערכות של הרשתות יכולה לקבוע אם מדובר באירוע שולי או באסון כלכלי.
לפי שעה אין אינדיקציה לניסיון תקיפה בפועל בישראל, אבל ההיערכות כבר בעיצומה. המערך דורש מהרשתות לדווח בחזרה על הבדיקות ועל פעולות ההגנה שבוצעו, ולכל ארגון עם מערכת קירור מבוקרת מרחוק מומלץ לדווח על כל פעילות חשודה למוקד 119. בינתיים, נשאר רק לקוות שהגבינה הבולגרית תישאר קרה, ושלא נגלה שבעצם האקרים דאגו לקינוח החינם הזה.
תגובות
רגע, שקט פה מדי
דעתך חשובה - תהיו הראשונים להגיב על הכתבה